

Чому фішингові листи від бірж — це не те саме, що фальшиві біржі
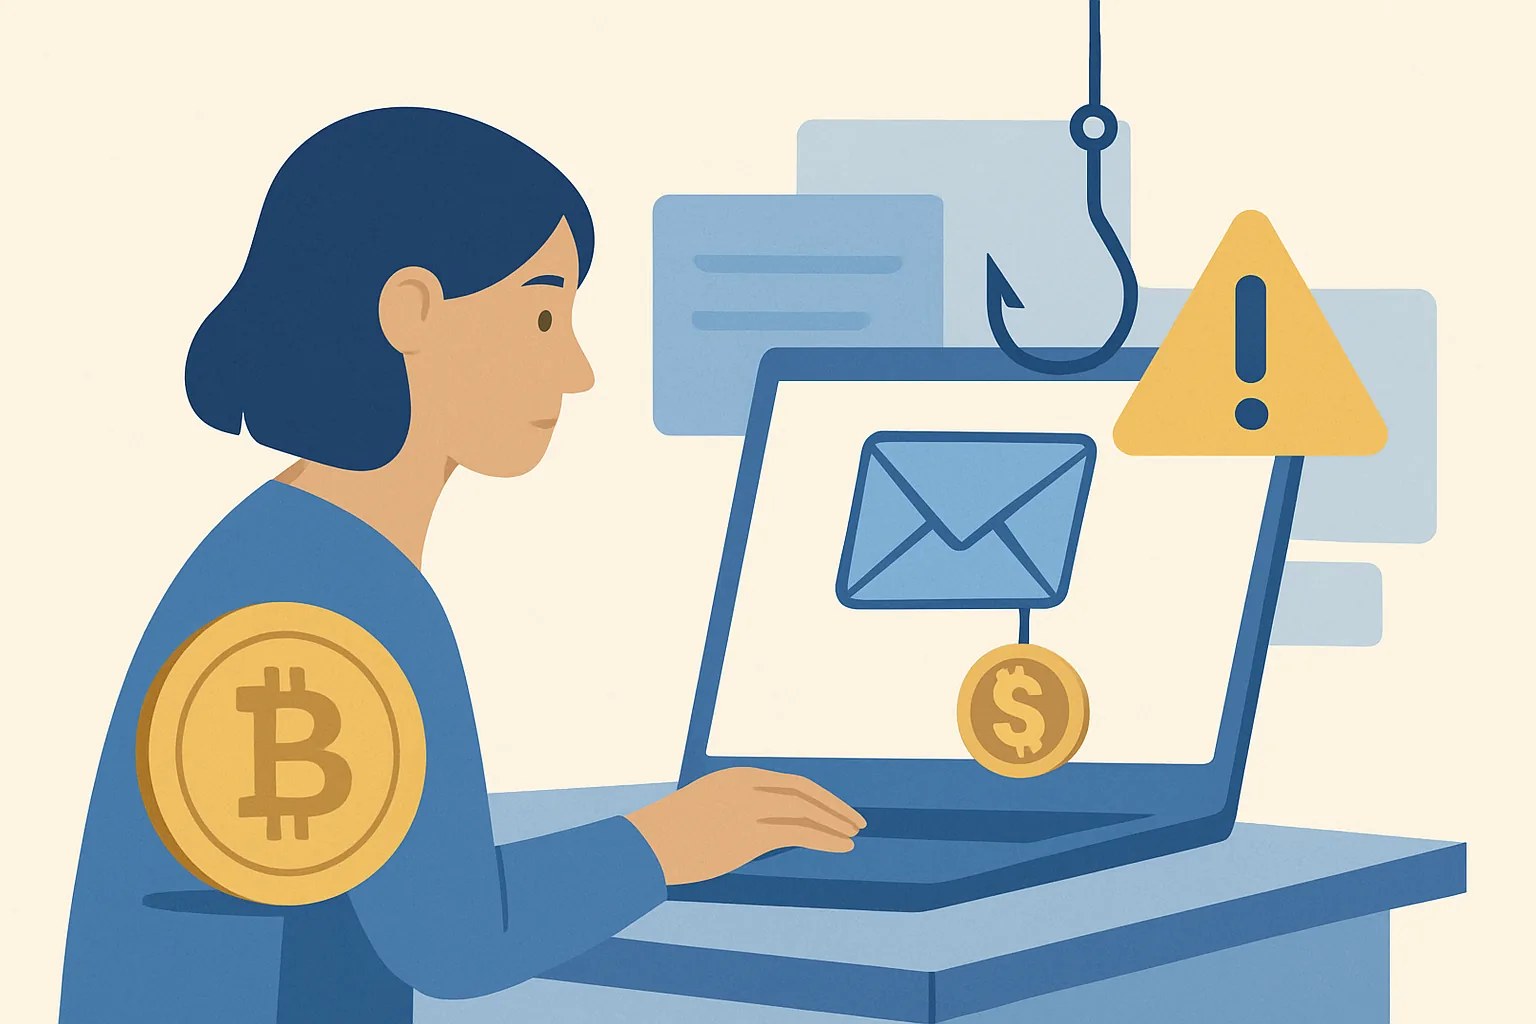
Фальшива біржа намагається заволодіти всім сайтом. Фішинговий лист іде коротшим шляхом: він запозичує назву справжньої біржі й підштовхує вас до одного невдалого кліку. Різниця важлива, бо біржа може бути цілком справжньою, логотип — правильним, а шкода все одно починається у вашій пошті.
Саме тому як розпізнати фішинговий лист від криптобіржі — це не те саме, що перевіряти, чи існує торговельна платформа. Справжня біржа може надіслати реальне сповіщення про вхід у систему, скидання пароля або перевірку виведення коштів; фішинговий лист копіює таку поведінку й сподівається, що ви відреагуєте раніше, ніж подумаєте. Двох хвилин достатньо, щоб викрити багато таких листів, якщо знати основні ознаки фішингового листа від біржі.
Шахрайські листи в пошті також рухаються швидше, ніж шахрайські сайти. Фальшивий сайт може просто висіти, доки ви його не закриєте. Фішинговий лист вимагає дії просто зараз, інколи в один клік, і саме ця терміновість — основна пастка.
Спершу перевірте відправника та деталі маршрутизації
Починайте з поля From, а не з тексту листа. Якщо повідомлення нібито від “support”, а адреса веде з довгого випадкового домену, проблема вже є. Тут має значення навіть одна літера, особливо якщо домен замінює букву цифрою або додає дефіс там, де його бути не повинно.
Подивіться також на адресу reply-to. Деякі фішингові листи використовують одну адресу в полі From, а іншу — в reply-to, тож ваша відповідь піде в інше місце. Така невідповідність — класична ознака, і на її перевірку йде менше ніж 10 секунд.
Перегляньте повний шлях надсилання, якщо ваш поштовий клієнт це показує. Повідомлення, які нібито надійшли від великої біржі, але проходять через звичайний поштовий сервіс або дивний ретранслятор, поводяться не так, як звичайна корпоративна пошта. Якщо інфраструктура відправника виглядає підозріло, то й лист підозрілий.
Уважний читач також звірить відображуване ім’я з доменом. “CoinBase Security” з безкоштовної поштової скриньки — це не CoinBase Security. Ім’я може бути будь-яким.
Шукайте в самому тексті листа ознаки, характерні саме для email-шахрайства
Фішингові листи люблять тиск. “Ваш акаунт буде заблоковано через 24 години” — улюблена фраза, бо звужує ваше мислення до одного завдання: спочатку клікнути, потім перевірити. Справжні біржі теж надсилають попередження, але зазвичай дають зрозумілий спосіб їх перевірити.
Загальні звернення — ще одна підказка. “Шановний користувачу” або “Шановний клієнте” можуть звучати ввічливо, але реальні сповіщення про акаунт часто містять ім’я користувача, частину email або іншу деталь, прив’язану до вашого облікового запису. Якщо лист не може назвати вас, часто він і не призначений саме вам.
Звертайте увагу на формулювання навколо перевірки. Якщо лист просить підтвердити особу, повторно пройти автентифікацію або “захистити гаманець” без жодного контексту, вважайте його ворожим, доки не доведено протилежне. Короткі, нечіткі інструкції дешево надсилати й дорого довіряти їм.
Оформлення теж може видати відправника. Зламані інтервали, нерівні шрифти та дивне розміщення логотипа трапляються достатньо часто, щоб мати значення. Один некрасивий шаблон — ще не доказ, але три разом уже мають змусити вас зупинитися.
Деякі фішингові листи імітують службові оновлення, а потім просять дані, яких жодна біржа не повинна просити електронною поштою. Seed-фрази, повні паролі та одноразові коди — це зона ризику. Туди ж належать повідомлення з проханням “відповісти кодом”.
Перевіряйте посилання та вкладення, не відкриваючи їх
Ніколи не натискайте першими. Наведіть курсор на кожне посилання й прочитайте адресу призначення до кліку. На комп’ютері панель попереднього перегляду зазвичай показує реальний URL; на телефоні довге натискання може відкрити достатньо, щоб побачити фальшивий домен.
Домен-двійник — це класична пастка. Він може замінити “l” на “I”, додати “-secure” або вставити назву бренду в середину іншої веб-адреси. Якщо посилання не веде точно туди, де біржа зазвичай розташована, ігноруйте його.
До вкладень потрібна та сама недовіра. PDF із назвами “Security Notice”, “Invoice” або “Account Review” можуть створювати хибне враження легітимності, але назва файлу майже нічого не означає. Якщо лист підштовхує до відкриття файла без незалежного підтвердження, вважайте це високим ризиком.
Навіть якщо посилання виглядає чистим, поставте ще одне запитання: чи взагалі має таке прохання бути в email? Багато бірж виконують чутливі дії всередині застосунку або після входу на офіційний сайт. Пошта — найслабше місце для початку безпекової дії.
Якщо вам потрібніше ширше розуміння того, як повідомлення від біржі можуть бути пов’язані з доступом до акаунта та збереженням даних, дивіться збереження даних криптобіржею та акаунт. Тема окрема, але вона допомагає зрозуміти, чому фішинговий лист може намагатися дістатися до даних, які ви передали ще кілька місяців тому.
Порівняйте лист із типовим стилем комунікації біржі
Відкрийте 2–3 старі листи від тієї самої біржі, якщо вони у вас є. Порівняйте відправника, тему, брендинг, текст у футері та тип запиту. Справжні біржі часто повторюються, і це добре; вони використовують один і той самий стиль для сповіщень про вхід, підтвердження виведення та повідомлень служби підтримки.
Тепер порівняйте тон. Реальне повідомлення може бути простим і трохи нудним. Фішинговий лист часто звучить драматично. Він може надто багато пояснювати, надмірно лякати або підкидати дивний емоційний гачок, який біржа ніколи не використовує.
Перевірте, чи збігається лист із вашою нещодавньою активністю в акаунті. Якщо ви не робили нічого незвичного, то терміновий лист про “новий вхід з іншого пристрою” або “перевірку акаунта” заслуговує на додаткову підозру. Контекст важливіший за гарні графічні елементи.
Тут допомагають і кабінети підтримки. Якщо біржа веде центр повідомлень всередині акаунта, перевірте, чи є там та сама тривога. Якщо її немає, ця невідповідність заслуговує уваги.
На біржах із push-сповіщеннями в застосунку повідомлення часто приходить раніше або разом із email. Якщо серйозний запит існує лише в каналі пошти, запитайте чому. Одне це запитання відсікає напрочуд багато фішингових листів.
Підтвердіть запит через окремий офіційний канал
Не відповідайте на лист. Відкрийте біржу через закладку, якій уже довіряєте, або скористайтеся застосунком, який ви встановили раніше. Потім перевірте те саме сповіщення всередині акаунта, де запит можна підтвердити, не чіпаючи підозріле повідомлення.
Якщо в листі сказано, що ваше виведення заблоковано, звірте це з панеллю акаунта. Якщо написано, що потрібно скинути пароль, переходьте одразу на офіційну сторінку входу й починайте звідти. Повідомлення може бути справжнім, але маршрут усе одно має значення.
Чат підтримки або відома адреса служби підтримки можуть допомогти, але лише якщо ви потрапите туди самостійно. Пошук у Google — не місце для старту, бо фальшива сторінка підтримки може стояти вище за справжню. Одна збережена закладка краща за десять нових пошуків.
Якщо біржа пропонує довідкову статтю або публічну сторінку статусу, скористайтеся й ними. Для читачів, які часто стикаються зі змінами в акаунтах, що змінилося в регулюванні криптобірж показує, як офіційні повідомлення зазвичай будуються навколо політики та комплаєнсу, а не паніки.
Ніколи не надсилайте документи для підтвердження особи або коди лише тому, що цього вимагає лист. Справжня біржа може попросити верифікацію, але шлях зазвичай проходить усередині захищеного акаунта, а не через кнопку відповіді у вашій пошті.
Що робити негайно, якщо ви вже перейшли за посиланням або відповіли
Якщо ви клікнули, дійте швидко. Якщо ви ввели пароль, змініть його на справжньому сайті біржі та в поштовому акаунті, прив’язаному до цієї біржі. Одна скомпрометована пошта може перетворитися на два зламані акаунти, якщо ви повторно використовуєте паролі.
Скиньте 2FA, якщо підозрюєте, що фішинговий лист перехопив код або перевів вас на фальшиву сторінку входу. Це може означати повторне прив’язування застосунку-аутентифікатора, оновлення резервних кодів і перевірку, чи не змінилися налаштування відновлення через SMS. Точні кроки залежать від біржі, тож перед початком перевірте процес відновлення.
Негайно перегляньте останню активність входів. Шукайте пристрої, локації або часові мітки, які вам не знайомі. Один підозрілий вхід слід сприймати як живе попередження, а не як історичну примітку.
Якщо ви відповіли з даними акаунта, повідомте підтримку, що ваші облікові дані можуть бути скомпрометовані. Дайте їм час, тему листа та будь-яке посилання, по якому ви перейшли. Чим раніше вони дізнаються, тим швидше зможуть заморозити ризиковані дії, як-от виведення коштів або зміни API.
Якщо ви відкрили файл, проскануйте пристрій і перевірте, чи вкладення не відкривалося поза браузером. Наявність шкідливого ПЗ на комп’ютері не гарантована, але ризик вищий, коли лист використовує офісні файли, PDF із вбудованими посиланнями або архіви. Одне необережне відкриття може зачепити всі облікові записи на цьому пристрої.
Швидкий чеклист для рішення перед будь-якою дією
Кожного разу, коли лист від біржі просить увійти, скинути пароль, підтвердити дію або вивести кошти, використовуйте цю звичку з трьох кроків: пауза — перевірка — підтвердження. Спершу зупиніться на 10 секунд. Потім перевірте відправника, посилання й формулювання. Після цього підтвердьте запит через офіційний застосунок або збережену закладку, перш ніж щось робити.
Поставте чотири запитання саме в такому порядку: Чи чекав я на це? Чи збігається адреса відправника? Чи точне посилання? Чи бачу я той самий запит усередині акаунта? Якщо хоч на одне питання відповідь “ні”, зупиніться.
Коротке правило допомагає під тиском: ніколи не дійте прямо з email. Це звучить просто, бо це й справді просто, а прості правила краще витримують стрес, ніж хитромудрі.
Деяким читачам допомагає надрукований чеклист біля робочого місця, і це може бути корисно. Рукописна нотатка “пауза — перевірка — підтвердження” читається за 5 секунд і може врятувати акаунт.
Якщо ви також стежите за оновленнями біржі через ринкові інструменти, тримайте окремі ментальні “папки” для даних і дій. Наприклад, як користуватися CryptoQuant належить до аналітики, а не до автентифікації, і ця різниця важлива, коли фішинговий лист намагається затягнути вас у фальшивий сценарій входу.
| Сигнал | Що перевірити | Дія |
|---|---|---|
| Відправник | From, reply-to, написання домену | Зупиніться, якщо щось не так |
| Повідомлення | Терміновість, загальне звернення, дивне форматування | Не довіряйте лише тону |
| Посилання | Наведіть курсор на URL, домен-двійник, тип вкладення | Підтвердьте поза листом |
| Запит | Скидання пароля, підтвердження, виведення, код | Використайте застосунок або закладку |
І ще одне: якщо лист приходить під час реальної події в акаунті, найбезпечніший крок — усе одно перевірити це напряму через біржу, а не через листування. Така звичка коштує кількох секунд, але економить наслідки. Пошта — не місце для азарту з логіном.