

Bitcoin Magazine
Баг Coldcard від Coinkite оголив ризики одноключового зберігання. Мультивендорний мультисиг стає новим стандартом зберігання біткоїна
Після катастрофічного бага ентропії в Coldcard прихильники та експерти самостійного зберігання почали рекомендувати новий стандарт — мультивендорні мультипідписні гаманці, підхід, покликаний мінімізувати, серед інших загроз, залежність від якогось одного виробника апаратних гаманців.
Баг ентропії Coldcard, що залишався непоміченим щонайменше з 2021 року, дав суворий урок прихильникам і користувачам самостійного зберігання біткоїна. Яким би легітимним чи компетентним не здавався постачальник гаманців, яким би рекомендованим і авторитетним він не був, серйозний баг усе одно можливий. Унаслідок цього біткоїнери переглядають старі рекомендації та припущення, і багато хто вже заявляє про «смерть одноключового підпису» — популярного методу самостійного зберігання, за якого генерація пари приватних ключів довіряється лише одному гаманцю.
Модель загроз
Самостійне зберігання за будь-якими мірками — просунута практика в біткоїні. Прихильники рекомендують його як спосіб захистити кошти користувачів від недобросовісності бірж, подібної до тієї, що спостерігалася у випадках FTX і MtGox, серед багатьох інших. Але останні події підштовхнули до переоцінки практик зберігання: багато власників біткоїна переводять монети на біржі — принаймні тимчасово, — тоді як інші модернізують або повністю змінюють свої схеми самостійного зберігання. Нік Ньюман, генеральний директор Casa, заявив, що у відповідь на злом Coldcard у безпечне місце було переведено 233 тисячі біткоїнів.
Щоб зрозуміти, коли самостійне зберігання має сенс і для кого, важливо розуміти свою особисту модель загроз. Модель загроз — це ретельний аналіз загроз для конкретної людини з метою завчасного проєктування практик і структур безпеки.
Простий спосіб побудувати модель загроз — зробити крок назад і подумати про все, що вас турбує в самостійному зберіганні, і занести це до списку. Потім подумати про все, про що застерігають користувачів прихильники самостійного зберігання, і додати це до того ж списку. Далі варто відсортувати або оцінити пункти списку за тим, наскільки ймовірно, що вони трапляться саме з вами, і наскільки ймовірно, що вони трапляться загалом. Нарешті, можна ранжувати кожен пункт списку за тим, наскільки катастрофічним було б його настання: чи переживуть ваша поточна схема та плани реалізацію цієї загрози?
Дві найімовірніші причини втрати коштів при самостійному зберіганні біткоїна — це помилка користувача, пов’язана з резервними копіями чи забутими паролями, і, звісно, крадіжка. Багато гаманців, чиї біткоїни вважаються втраченими і не рухалися з місця, — результат поганих резервних копій приватних ключів у ранні роки, що призводили до втрати даних після виходу з ладу комп’ютера. Інші просто використовували паролі, надто складні для перебору, а потім забували їх, назавжди зашифрувавши свої приватні ключі.
Що стосується крадіжки, атаки на основі слабкої ентропії, ймовірно, входять до числа найуспішніших атак на самостійне зберігання станом на сьогодні, і Coldcard поповнив вагомий список інших гаманців, що постраждали від подібних багів — навмисних чи ні, — таких як Trust Wallet і багато менш відомих і, можливо, шкідливих мобільних гаманців. У деяких випадках підроблені гаманці, такі як iOS-версії Sparrow Wallet, просто крали кошти користувачів, зберігаючи копію згенерованих користувачем приватних ключів і виводячи кошти одразу після їх надходження. У всіх цих прикладах рішенням є більш виважена поведінка користувача, перш ніж довіряти випадковому програмному забезпеченню заощадження всього життя.
Коли у користувачів є чітка модель загроз і достатнє розуміння технології, розробка практик безпеки стає радше наукою, ніж мистецтвом. І хоча кожна людина має особливі обставини, які потрібно враховувати, деякі структури зарекомендували себе як найстійкіші до більшості загроз. Одна з таких практик, що набуває дедалі ширшого поширення та визнання серед довгострокових власників біткоїна із самостійним зберіганням, — це ретельно вибудувана мультипідписна схема.
Мультивендорний мультисиг
Термін «мультивендорний мультисиг» відносно новий у ніші самостійного зберігання. Тим не менш термін «мультисиг» став вірусним у 2026 році, явно спричинений зломом Coldcard, що призвів до втрати біткоїнів на суму понад 100 мільйонів доларів, переважно з одноключових гаманців. Судячи з усього, більшість користувачів Coldcard з одним сідом генерували приватні ключі на пристрої, не додаючи додаткову парольну фразу — додаткові слова, що додають користувацьку ентропію до приватних ключів, — і не використовуючи додаткові кидки кубиків, які дають той самий ефект в іншій формі.
Слабка ентропія прошивки Coldcard — якій у користувачів не було причин не довіряти, з огляду на сильний бренд компанії, — своєю чергою зробила підбір відповідних приватних ключів легким за певного доопрацювання, що врешті й з’ясували хакери.
Виниклий унаслідок цього вірусний інтерес до мультисигу виправданий. Мультипідписні біткоїн-гаманці захищають користувачів від подібних помилок виробників обладнання, дозволяючи створити біткоїн-адресу, що вимагає підпису від кількох приватних ключів і, відповідно, кількох пристроїв, — те, що відоме як біткоїн-скрипт.
Біткоїн-скрипти — це свого роду контракти, що задають умови витрачання коштів для біткоїн-гаманця. Можна вважати, що у всіх біткоїн-гаманців задіяний той чи інший скрипт, причому найпростіший і найпопулярніший варіант — той, за якого будь-хто, хто може підписати дійсну транзакцію, може витратити всі або будь-які кошти, що там перебувають. Мультипідписні скрипти натомість вимагають порогової кількості дійсних підписів від різних пар ключів для отримання дійсного виведення коштів. Ці скрипти забезпечуються правилами консенсусу біткоїна.
Теорія мультивендорного мультисигу стверджує, що користувачам слід переконатися, що кожна пара ключів, використана для побудови біткоїн-мультисигу, згенерована в різного постачальника гаманців.
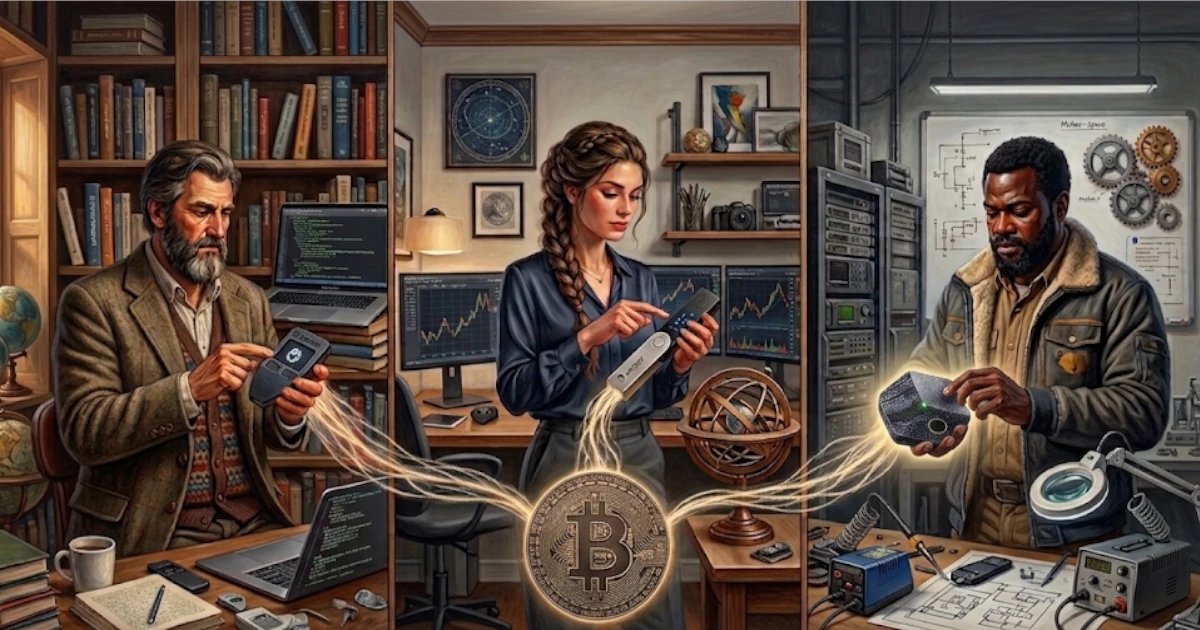
Один із прикладів, ймовірно, популярних сьогодні, — використання апаратного гаманця Trezor Safe 7 для одного ключа, другого ключа, згенерованого Ledger Nano, і третього ключа, згенерованого постачальником мультипідписного гаманця та який вважається резервним ключем. Такий скрипт вимагав би будь-яких 2 дійсних підписів із трьох можливих у цій схемі.
Використовуючи двох різних постачальників апаратних гаманців, користувач мінімізує довіру до якогось одного постачальника гаманців, захищаючи себе від збою ентропії, подібного до того, що стався в Coldcard.
Інші мультипідписні схеми можуть додавати більше ключів, при цьому поріг 3 із 5 також поширений і є стандартною пропозицією спеціалізованого на мультисигу гаманця, такого як Casa. Саме на цьому етапі термінологія, яка зазвичай використовується й розуміється для опису біткоїн-програмного забезпечення для витрачання коштів, починає давати збій, і тому заслуговує на уточнення.
Гаманці на кшталт Casa — це програмні інтерфейси, що дозволяють користувачам об’єднувати частково підписані транзакції від різних пар приватних ключів. У цьому сценарії доречніше описувати «апаратні гаманці», такі як Trezor або Ledger, як «підписувачі ключів», оскільки жодна окрема пара ключів у наборі не містить достатньо ключового матеріалу, щоб витратити весь біткоїн, що зберігається за адресою мультипідписного скрипта.
Таким чином, Casa — це мультипідписний гаманець, що дозволяє використовувати порогову кількість апаратних підписувачів для захисту та надсилання біткоїн-коштів. По суті, такі гаманці допомагають користувачам взаємодіяти з біткоїн-скриптом і легко створювати транзакції, дійсні з погляду консенсусу. Інші приклади подібних постачальників мультипідписних гаманців включають Nunchuck, десктопний гаманець Sparrow та Unchained Capital.
У таких випадках, як Casa та Unchained, постачальник гаманця пропонує користувачам резервний ключ, контрольований компанією, що деякі користувачі вважають корисним. Nunchuck і Sparrow, навпаки, спроєктовані для повної автономії користувача в цьому відношенні, хоча Nunchuck також пропонує преміум-план, пов’язаний з резервним ключем.
Переваги мультивендорного мультисигу
Ще одна перевага мультипідписного гаманця — його потенційна стійкість до сумнозвісних «атак гайковим ключем» (wrench attacks). Такі країни, як Франція, де володіння біткоїном і криптовалютою стає частиною публічного обліку внаслідок податкової звітності, перетворилися на гарячі точки викрадень, пов’язаних із крадіжкою криптовалюти. Незалежно від того, використовується самостійне зберігання чи ні, цілі подібних злочинів вразливі до крадіжки, особливо коли кошти можна швидко вивести повністю — будь то з кастодіальної біржі, доступної користувачу з телефона, чи з якоїсь схеми самостійного зберігання.
Просунуті форми мультисигу, такі як мультиюрисдикційний або мультисиг із часовим блокуванням, влаштовані так, що користувачам доводиться подорожувати — в ідеалі через аеропорт, — щоб дістатися до інших підписувачів, необхідних для побудови дійсної біткоїн-транзакції. Або, можливо, резервний ключ, задіяний у мультисигу, має умову, що він не підписуватиме протягом двох тижнів після подання користувачем запиту та відповідних даних транзакції. Результатом стає усунення останньої центральної точки відмови у зберіганні біткоїна: власної готовності користувача надіслати біткоїн, особливо під тиском.
Хоча найкращі практики на випадок «атак гайковим ключем» загалом спрямовані на те, щоб узагалі не опинитися в такій ситуації, ускладнення витрачання своїх монет саме собою захищає користувачів і від широкого кола інших атак, включно з фішинговими схемами та іншими формами соціальної інженерії, що використовують тактику тиску, аби обманом змусити користувачів швидко надіслати кошти.
Мультисиг також почав відкривати нові форми біткоїн-страхування, що демонструє AnchorWatch — мультипідписний гаманець і страхова компанія, яка пропонує захист від крадіжки біткоїна, номінований у BTC. Послуги компанії сьогодні пропонуються здебільшого американцям через страховика Lloyd’s of London.
Недоліки мультисигу
Один із критичних недоліків мультисигу в тому, що користувачу потрібен доступ не лише до порогового набору ключового матеріалу, необхідного для підпису, будь то два апаратних гаманці, як у нашому прикладі, або один з апаратних гаманців і резервний ключ від компанії-постачальника гаманця. Користувачу також потрібно зберігати копію мультипідписного скрипта чи шаблону, щоб мати змогу відтворити смарт-контракт і, відповідно, дійсні умови виведення коштів для їх витрачання. Більшість мультипідписних гаманців зберігають цю інформацію для клієнтів, але також надсилають її копію користувачам, щоб ті могли відновити доступ незалежно від мультипідписного гаманця, якщо одного дня він стане недоступним.
Цей матеріал «Баг Coldcard від Coinkite оголив ризики одноключового зберігання. Мультивендорний мультисиг стає новим стандартом зберігання біткоїна» вперше опубліковано на Bitcoin Magazine, автор — Хуан Гальт.
Source: BitcoinMagazine