The Vault запускає власну MPC-бібліотеку для інституційного зберігання
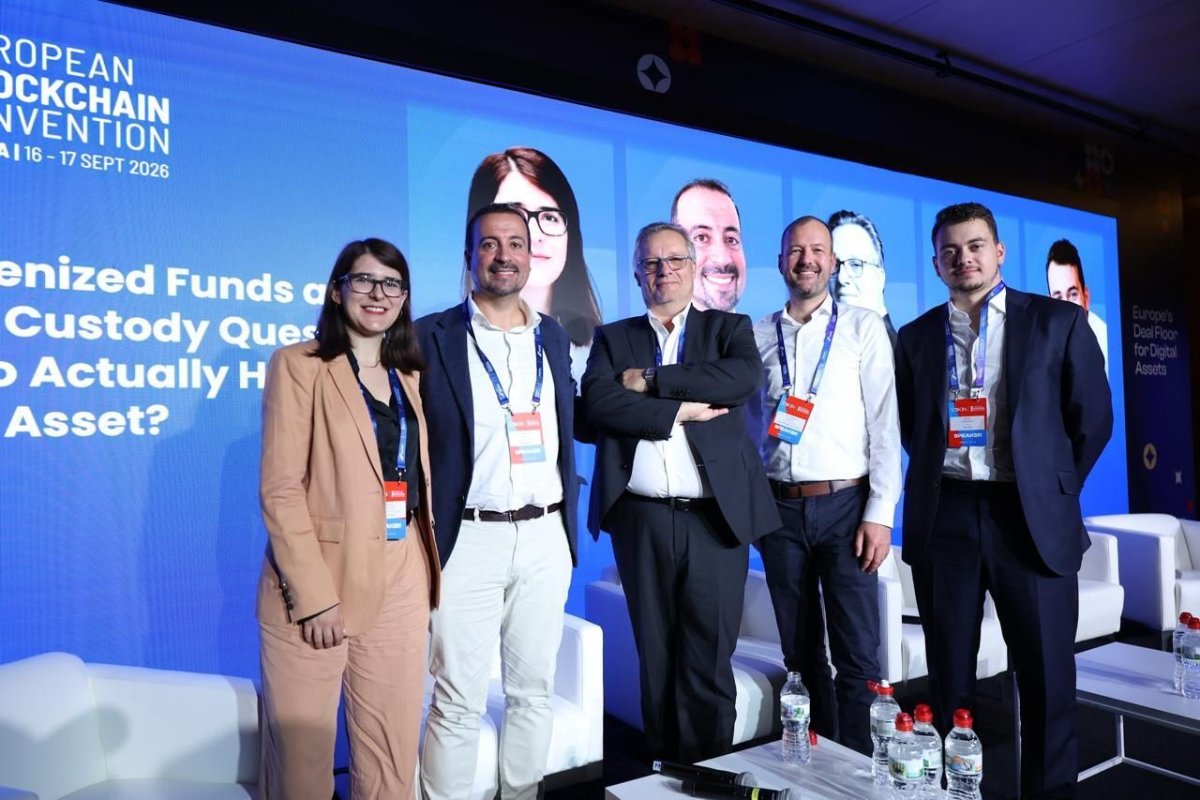
Барселона, 17 вересня 2026 року. The Vault, платформа інституційного зберігання цифрових активів, регульована у Швейцарії та ЄС, запустила власну бібліотеку багатосторонніх обчислень (MPC) — криптографії, що дозволяє різним сторонам зберігати частки ключа підпису так, що повний закритий ключ ніколи не існує на жодному пристрої чи сервері. Запуск стався після незалежного аудиту безпеки від компанії з блокчейн-безпеки Halborn, яка раніше цього тижня випустила підсумковий звіт, що підтверджує: усі виявлені зауваження усунено й перевірено.
Артем Стопневич, генеральний директор The Vault, представив бібліотеку на European Blockchain Convention у Барселоні, назвавши її першою суверенною криптографічною бібліотекою для інституційного зберігання в Європі, після завершення незалежного аудиту Halborn.
Бібліотека забезпечує модель спільного підпису The Vault, за якої жодна сторона, включно із самою The Vault, не може самостійно авторизувати переказ. Більшість кастодіальних провайдерів ліцензують цей компонент у зовнішнього постачальника — рішення, що прив’язує їх до циклу випуску виправлень безпеки в постачальника, до підтримуваних ним кривих і протоколів і до того рівня розкриття інформації, який він допускає під час перевірки.
The Vault розробляє його сама — саме це компанія називає суверенною криптографією: код, протокол підпису й графік випусків лишаються за платформою, тож виправлення виходять за власним розкладом The Vault, аудитори бачать увесь код, а протокол може розвиватися разом зі стандартами.
«Для установи зберігання — це рішення про ризики, яке має бути затверджене всередині, і воно зводиться до одного питання: хто може перемістити актив і під яким контролем, — сказав Артем Стопневич, генеральний директор The Vault, у кулуарах European Blockchain Convention у Барселоні, де він брав участь у панелі про зберігання токенізованих фондів. — Ми єдиний регульований у ЄС кастодіальний провайдер, що використовує інституційну MPC-криптографію власної розробки, і ми вирішили не показувати її клієнтам, поки хтось поза компанією не розбере її на рівні протоколу, що Halborn тепер і зробила».
Бібліотека реалізує розподілену генерацію ключів, перерозподіл, оновлення та відновлення, порогові підписи ECDSA та EdDSA, а також примітиви зобов’язань, безпам’ятної передачі та доведень із нульовим розголошенням і транспорт, що передає повідомлення протоколу між підписантами. Її написано на Rust — системній мові, компілятор якої забезпечує безпеку пам’яті без збирача сміття, і та сама реалізація працює на серверах The Vault та всередині мобільного підписанта на iOS і Android, тож аудит охоплює єдину кодову базу.
«Властивості, які нам потрібні на рівні підпису, — це ті, які компілятор може забезпечити за нас: жодного використання пам’яті після звільнення, жодних гонок даних між паралельними раундами протоколу та явний контроль над тим, як ключовий матеріал зберігається в пам’яті й стирається, коли він більше не потрібен, — сказав Юрій Дербасов, технічний директор The Vault. — Мова не робить протокол коректним, тому сама конструкція потребувала зовнішньої перевірки такої глибини».
Робота Halborn охопила 91 файл криптографічного ядра, його набору тестів і застосунків-підписантів для iOS та Android. Зауваження, виявлені під час перевірки, усувалися в коді в міру її проведення, і Halborn перевіряла кожне виправлення за комітом, що його реалізував, підтвердивши останні пункти в серпні 2026 року.
«Було приємно працювати разом із The Vault над захистом їхнього MPC-зберігання. Безпека явно була пріоритетом для їхньої команди, і всі зауваження, виявлені під час роботи, було усунено й перевірено. Для інституційного зберігання власна криптографія дає провайдерам прямий контроль над виправленнями безпеки та оновленнями протоколу і дозволяє аудиторам вивчити всю реалізацію, а не зупинятися на межі постачальника. Це важливо, коли клієнти проводять технічну перевірку того, хто може переміщувати їхні активи», — сказав Габі Уррутія, старший віцепрезидент із безпеки та Field CISO в Halborn.
У моделі спільного підпису клієнт зберігає частку ключа на своєму пристрої, а мобільний підписант — це застосунок, через який ця частка зберігається й використовується. Він доступний як доповнення до SaaS-продукту The Vault для зберігання.
Надалі The Vault має намір опублікувати бібліотеку на Rust з відкритим кодом, щоб криптографію міг вивчити будь-хто, а її команда криптографів працює над двома новими протоколами.
Перший — пороговий варіант ML-DSA,
Повний звіт доступний інституційним клієнтам на запит ([email protected]).
Про The Vault
The Vault — регульована у Швейцарії та ЄС інституційна інфраструктурна платформа для цифрових активів, що обслуговує корпоративні скарбниці, фінансові установи, сімейні офіси та платіжних провайдерів. Вона охоплює весь життєвий цикл — від безпечного зберігання й казначейських операцій до керування бекофісом та інфраструктури гаманців — і побудована на власній пороговій MPC-криптографії, розробленій внутрішньою дослідницькою командою. Вона доступна у варіантах SaaS та On-Premise з індивідуальною модульною архітектурою, яку можна налаштувати під потреби й регламенти кожної компанії.
Source: BeInCrypto